
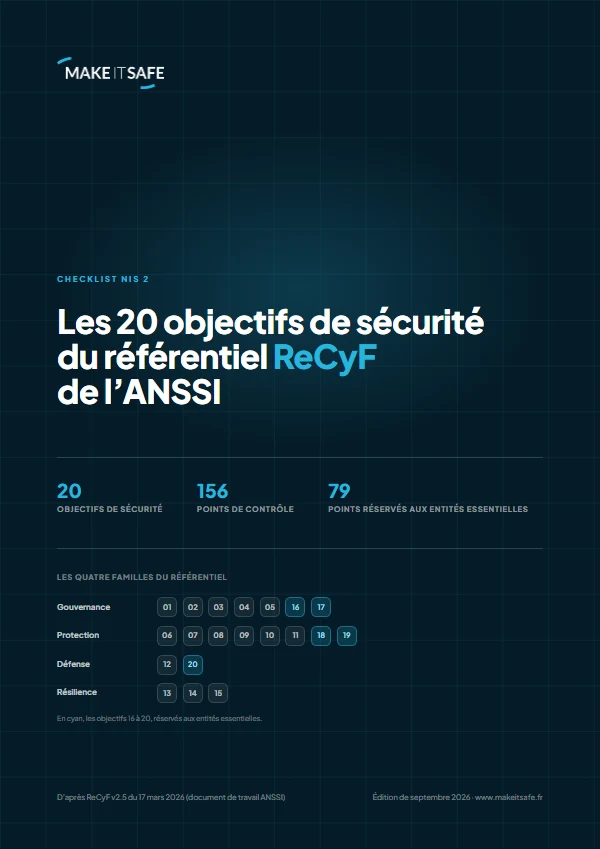
ReCyF, le Référentiel Cyber France, rassemble les mesures de sécurité que l’ANSSI attend des entités soumises à NIS 2. Sa version actuelle, la 2.5, date du 17 mars 2026 et reste diffusée comme document de travail. Elle fixe 20 objectifs de sécurité et propose, pour chacun, des moyens acceptables de conformité. Les objectifs 1 à 15 visent les entités importantes comme les essentielles, les objectifs 16 à 20 les seules entités essentielles.
Le PDF du ReCyF 2.5
L’ANSSI diffuse le référentiel sur son portail MesServicesCyber : ReCyF, version 2.5 du 17 mars 2026 (PDF). Un second document détaille les changements apportés depuis la version précédente : suivi des modifications de la v2.4 à la v2.5 (PDF).
Le document s’ouvre sur une présentation et un glossaire, puis déroule les 20 objectifs. Chaque objectif commence par son rappel, c’est-à-dire l’obligation, et se poursuit par ses moyens acceptables de conformité, numérotés et marqués EI ou EE. Deux annexes terminent le référentiel : les justifications de chaque objectif au regard des risques, et la correspondance avec les dispositions de la directive NIS 2. L’ANSSI précise que ces annexes n’ont qu’une valeur pédagogique.
Le même jour, l’Agence a mis en ligne un outil de comparaison qui met ReCyF en regard d’autres référentiels, normes et réglementations (annonce de l’ANSSI).
Objectifs de sécurité et moyens acceptables de conformité
Le référentiel distingue deux niveaux, et la différence compte le jour d’un contrôle.
L’objectif de sécurité répond à la question « quoi ? ». C’est l’obligation que fixera le décret pris en application de l’article 14 du projet de loi relatif à la résilience. Son atteinte est obligatoire.
Le moyen acceptable de conformité répond à la question « comment ? ». C’est une mesure que l’ANSSI propose pour atteindre l’objectif. Il n’est pas obligatoire, sauf cas particuliers prévus à l’article 16 du projet de loi. L’entité qui l’applique peut s’en prévaloir pour démontrer qu’elle atteint l’objectif. Celle qui s’en écarte ne peut plus s’en prévaloir, et doit montrer autrement que l’objectif est atteint.
Le référentiel compte 152 moyens acceptables de conformité, et chacun indique s’il concerne les entités essentielles, les entités importantes ou les deux. ReCyF ne définit aucune échelle de maturité.
Les 20 objectifs de sécurité du ReCyF
Les intitulés sont ceux du référentiel, dans son ordre. Le PDF les répartit en quatre piliers : gouvernance (objectifs 1 à 5, 16 et 17), protection (6 à 11, 18 et 19), défense (12 et 20) et résilience (13 à 15).
| N° | Objectif de sécurité | Entités concernées |
|---|---|---|
| 1 | Recensement des systèmes d’information | EI et EE |
| 2 | Mise en œuvre d’un cadre de gouvernance de la sécurité numérique | EI et EE |
| 3 | Maîtrise de l’écosystème | EI et EE |
| 4 | Intégration de la sécurité numérique dans la gestion des ressources humaines | EI et EE |
| 5 | Maîtrise des systèmes d’information | EI et EE |
| 6 | Maîtrise des accès physiques aux locaux | EI et EE |
| 7 | Sécurisation de l’architecture des systèmes d’information | EI et EE |
| 8 | Sécurisation des accès distants aux systèmes d’information | EI et EE |
| 9 | Protection des systèmes d’information contre les codes malveillants | EI et EE |
| 10 | Gestion des identités et des accès des utilisateurs aux systèmes d’information | EI et EE |
| 11 | Maîtrise de l’administration des systèmes d’information | EI et EE |
| 12 | Identification et réaction aux incidents de sécurité | EI et EE |
| 13 | Continuité et reprise d’activité | EI et EE |
| 14 | Réaction aux crises d’origine cyber | EI et EE |
| 15 | Exercices, tests et entraînements | EI et EE |
| 16 | Mise en œuvre d’une approche par les risques | EE |
| 17 | Audit de la sécurité des systèmes d’information | EE |
| 18 | Sécurisation de la configuration des ressources des systèmes d’information | EE |
| 19 | Administration des systèmes d’information depuis des ressources dédiées | EE |
| 20 | Supervision de la sécurité des systèmes d’information | EE |
Une entité importante doit donc atteindre les quinze premiers objectifs, une entité essentielle les vingt. Au sein d’un même objectif, certains moyens acceptables restent réservés aux entités essentielles.
Qui est concerné par le ReCyF
Par défaut, les objectifs s’appliquent aux entités importantes, aux entités essentielles et aux opérateurs d’importance vitale, pour les systèmes d’information de ces derniers autres que leurs SIIV. Le principe de proportionnalité réserve les objectifs 16 à 20 aux entités essentielles.
Les objectifs s’appliquent à l’ensemble des systèmes d’information de l’entité, et l’objectif 1 impose d’abord de les recenser avec les activités et services qu’ils servent. Un système ne peut être écarté que si l’entité justifie, sur la base d’une analyse de risques, qu’il n’est exposé à aucun des trois risques visés : dégradation ou interruption des activités, divulgation d’informations sensibles à des personnes non autorisées, altération des informations nécessaires aux activités. Ce choix et sa justification figurent dans la liste, et avoir sécurisé un système ne suffit pas à l’écarter.
Certifications et prestations qualifiées
Le référentiel indique quand une certification ou une prestation qualifiée par l’ANSSI permet de démontrer tout ou partie d’un objectif lors d’un contrôle :
- ISO/CEI 27001:2022 : un SMSI certifié vaut pour l’objectif 2 et, pour une entité essentielle, pour l’objectif 16, sur les systèmes couverts par la certification.
- PACS (accompagnement et conseil en sécurité) : objectifs 12, 14 et 15 pour toutes les entités, objectif 16 pour les essentielles, avec le suivi du plan d’action ou de traitement qui en découle.
- PASSI (audit de la sécurité des systèmes d’information) : objectif 17, si la prestation couvre l’application des mesures correctives.
- PAMS (administration et maintenance sécurisées) : neuf des douze mesures de l’objectif 19.
- PDIS (détection des incidents de sécurité) : une partie des mesures de l’objectif 20.
Où en est la transposition de NIS 2
ReCyF est le référentiel visé à l’article 14 du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui transpose NIS 2 en droit français. Au 16 octobre 2026, ce texte n’est toujours pas adopté. Le Sénat l’a voté le 12 mars 2025, la commission spéciale de l’Assemblée nationale le 10 septembre 2025. Inscrit en séance publique les 7 et 9 octobre 2026, il a été retiré de l’ordre du jour le 6 octobre, sans nouvelle date (Leto, 6 octobre 2026). Entre-temps, le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l’Union européenne contre la France pour défaut de transposition.
Tant que la loi et ses décrets ne sont pas publiés, ReCyF reste un document de travail : l’ANSSI indique qu’aucune version définitive ne paraîtra avant la fin de la transposition et une consultation. Ses objectifs reprennent pourtant les mesures de gestion des risques de la directive : les entités qui s’y attellent maintenant préparent le contrôle, quelle que soit la version finale. La conduite du chantier fait l’objet d’un guide à part : Pilotez votre mise en conformité NIS2, étape par étape.
Évaluer sa conformité au ReCyF
La checklist ReCyF traduit les 20 objectifs en 156 points de contrôle à cocher, avec le repère des points réservés aux entités essentielles. Elle sert à mesurer l’écart avant d’engager le chantier.
ReCyF est aussi disponible dans Make IT Safe depuis mars 2026. L’évaluation s’y fait objectif par objectif, selon la catégorie de l’entité, et les écarts se lisent au regard de la couverture déjà acquise sur ISO 27001, DORA ou le RGPD. Chaque écart rejoint le plan d’action, suivi par ses indicateurs. Les clients activent le référentiel auprès de leur CSM. Pour voir comment le référentiel s’évalue dans l’outil, demandez une démonstration.
FAQ
Le ReCyF est-il obligatoire ?
Les objectifs de sécurité le deviendront avec le décret d’application de la loi : leur atteinte s’imposera aux entités importantes et essentielles. Les moyens acceptables de conformité resteront facultatifs, sauf cas particuliers prévus par la loi. Tant que NIS 2 n’est pas transposée, rien n’est encore exigible.
Où télécharger le PDF du ReCyF ?
Sur MesServicesCyber, le portail de l’ANSSI : ReCyF v2.5 (PDF).
Quelle est la dernière version du ReCyF ?
Au 16 octobre 2026, la version 2.5 du 17 mars 2026. Elle a remplacé la version 2.4, et le document de suivi des modifications liste les changements entre les deux.
Une certification ISO 27001 suffit-elle pour le ReCyF ?
Non. Elle permet de démontrer l’objectif 2 et, pour une entité essentielle, l’objectif 16, sur le périmètre certifié. Les autres objectifs se démontrent par les moyens acceptables de conformité ou par d’autres éléments.


